سیستم کنترل دسترسی چیست؟
Access Control مجموعهای از تجهیزات و قواعد نرمافزاری است که هویت کاربر و مجوز عبور او را بررسی میکند. دستگاه شناسایی اطلاعات را دریافت میکند، کنترلر درباره مجوز تصمیم میگیرد و تجهیزی مانند گیت یا قفل فرمان را اجرا میکند. ثبت رویدادها و سطح دسترسی نیز در نرمافزار مدیریت میشود.
انتخاب روش شناسایی
کارت و RFID برای شناسایی سریع و قابل واگذاری مناسباند. اثر انگشت به حضور خود فرد وابسته است و تشخیص چهره تماس فیزیکی را کاهش میدهد. هیچ روش واحدی برای همه پروژهها بهترین نیست؛ تعداد کاربران، شرایط محیط، سطح امنیت و سرعت عبور تعیین میکند کدام فناوری یا ترکیب فناوری مناسبتر باشد.
کارت، دستبند و Reader
Reader داده کارت یا دستبند RFID را میخواند و برای پردازش ارسال میکند. فرکانس، پروتکل ارتباطی و قالب شناسه باید با کنترلر و نرمافزار سازگار باشد. دستههای مستقل Reader و Controller در ساختار سایت وجود دارند، اما در حال حاضر محصول فعالی برای لینک تجاری مستقیم در آنها ثبت نشده است.
اثر انگشت و تشخیص چهره
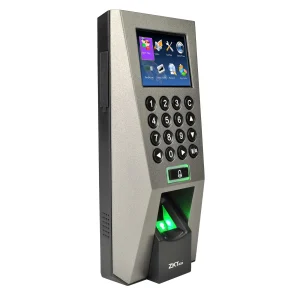
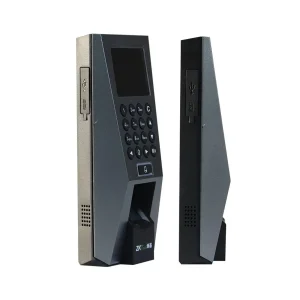
برای احراز هویت بیومتریک میتوان دستگاههای موجود مانند ZKTeco F18 یا مدلهای تشخیص چهره مانند AI06 را بر اساس ظرفیت، روشهای شناسایی و ارتباط شبکه مقایسه کرد. عملکرد واقعی تشخیص چهره به محل نصب و شرایط نور نیز وابسته است.
اتصال به گیت و قفل
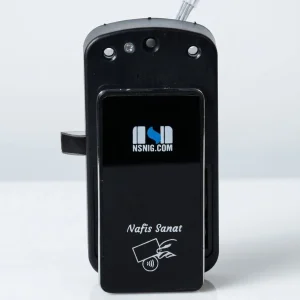
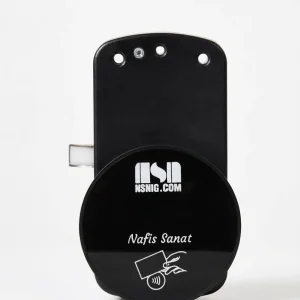
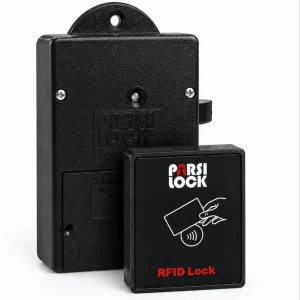
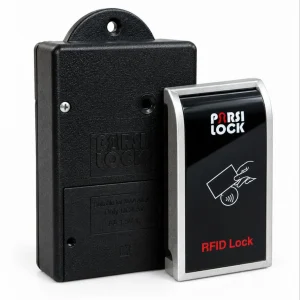
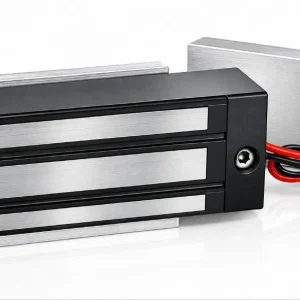
پس از تأیید مجوز، کنترلر فرمان لازم را برای گیت کنترل تردد یا قفل کمد هوشمند صادر میکند. نوع خروجی، زمان فرمان، سنسور وضعیت و منطق عبور باید در طراحی مشخص باشد. برای چند نقطه ورود، ظرفیت کنترلر و توپولوژی شبکه اهمیت بیشتری پیدا میکند.
چکلیست طراحی کنترل ورود و خروج
تعداد کاربران و درگاهها، ساعات اوج، روش احراز هویت، سطح دسترسی، نیاز به گزارش، شبکه و برق اضطراری را مشخص کنید. سپس محصولات دستگاههای کنترل دسترسی را با نرمافزار و تجهیزات اجرایی تطبیق دهید. در پروژههای سلفسرویس، ارتباط با کیوسک هوشمند نیز باید از ابتدا در معماری دیده شود.
معماری شبکه و کارکرد هنگام قطعی
برای هر نقطه دسترسی مشخص کنید تصمیمگیری در خود دستگاه، کنترلر مرکزی یا نرمافزار انجام میشود. این انتخاب تعیین میکند اختلال شبکه چه اثری بر ورود و خروج دارد و رویدادهای ثبتنشده چگونه پس از اتصال دوباره همگام میشوند. آدرسدهی شبکه، جداسازی دسترسی مدیریتی، زمان هماهنگ تجهیزات و نگهداری نسخه پشتیبان تنظیمات باید در مستندات پروژه باشد. اگر چند شعبه به یک سامانه متصل هستند، ظرفیت ارتباط و سیاست ادامه کار محلی هر شعبه را جداگانه تعریف کنید.
اجرای آزمایشی، حریم داده و تحویل پروژه
پیش از راهاندازی کامل، یک مسیر و گروه محدود از کاربران را برای اجرای آزمایشی انتخاب کنید. نرخ خطای شناسایی، زمان عبور، ثبت رویداد و نحوه رسیدگی اپراتور به خطاها را اندازه بگیرید. دادههای بیومتریک و سوابق تردد باید فقط در اختیار نقشهای مجاز باشند و دوره نگهداری آنها مطابق سیاست مجموعه تعیین شود. در زمان تحویل، فهرست تجهیزات، نسخه تنظیمات، سطح دسترسی مدیران و سناریوی بازیابی ثبت شود. آموزش مسئولان شیفت و تعیین مسیر پشتیبانی، بخشی از تکمیل سیستم است.
 PTH Market